
Cyberbeveiligingswet · NIS2 · Microsoft 365
364 nachten
zonder auditor.
Wie houdt dan
de wacht?
Secura 365 controleert elke nacht uw Microsoft 365-omgeving op de Cyberbeveiligingswet en de normen die voor u gelden en legt vast dat u voldoet. Zo slaapt u als bestuurder ook de andere 364 nachten goed.
Een jaar tussen twee audits
Berichten van Microsoft per jaar
Naleving van uw normenkader
Met Secura 365Zonder Secura 365
Aantallen: Microsoft 365 Message Center. 2026 tot en met 23 september; het lichte deel is de rest van het jaar bij gelijk tempo. Nalevingslijnen schematisch.
Getoetst tegen het kader dat voor uw organisatie geldt
ISO 27001Bijlage A
BIO2Overheid
NEN 7510Zorg
DORAFinanciële sector
NIS2Cyberbeveiligingswet
SURFaudit
Onderwijs en onderzoek
Aanvullende kaders
in ontwikkeling
Het vertrekpunt
De instellingen die ertoe doen, staan nergens bij elkaar
Microsoft 365 heeft geen scherm waarop staat of u voldoet. Wat een auditor wil zien, ligt verspreid over zestien beheerportalen, elk met een eigen indeling en een eigen tempo van wijzigen. En dat is alleen nog wat u in die schermen te zien krijgt.
16beheerportalen
Van Entra ID, Exchange en SharePoint tot Defender, Intune, Sentinel en Power Platform. Eén beheersmaatregel raakt er vaak drie tegelijk.
300+controles
Zoveel losse instellingen zijn nodig om één kader technisch af te dekken. Handmatig nalopen kost dagen en is een maand later achterhaald.
35%zelf te controleren
Zoveel van de instellingen kunt u via de beheerportalen en Microsoft Graph nalopen. De rest staat aan of uit zonder dat iemand het ziet. Wij lezen de configuratie als code en zien die wel.
Een hoge Microsoft Secure Score zegt dat u het advies van Microsoft volgt. Het zegt niets over het normenkader waarop u wordt getoetst en het levert geen bewijs per beheersmaatregel. Daarnaast is een configuratie geen garantie op de werking.
Secura 365
Meten, aantonen, bijhouden
De nulmeting bepaalt waar u staat. Daarna houdt de dienst die stand bij, zodat u niet elk jaar opnieuw begint.
Toetsing aan het normenkader
Wij lezen uw omgeving uit en leggen per controle vast wat wij aantreffen, met de instelling erbij waarop die bevinding is gebaseerd.
Dagelijkse configuratiemonitoring
Elke dag vergelijken wij uw omgeving met de inrichting die u zelf heeft vastgesteld en elke dag ontvangt u daar een rapportage van. Ook als er niets is gewijzigd.
Maandelijkse rapportage
Elke maand hetzelfde rapport, in dezelfde opbouw. Leesbaar voor het bestuur, bruikbaar voor uw beheerteams en met de technische onderbouwing eronder voor de auditor.
Evergreen as a Service
Microsoft wijzigt het platform doorlopend. Wij volgen die wijzigingen en melden het wanneer er iets van u wordt gevraagd.
Wilt u dat wij het herstel uitvoeren, dan doen wij dat en tonen wij in een rapportage aan wat er is teruggezet. Dat zit in de dienst, u bepaalt of u er gebruik van maakt.
Wat u terugkrijgt
Dit krijgt u elke maand
Eén rapportage met drie lezers in gedachten: het bestuur ziet waar het naar moet kijken, de beheerteams zien wat zij moeten doen en de auditor ziet het bewijs. Elke maand opnieuw, zolang de dienst loopt.
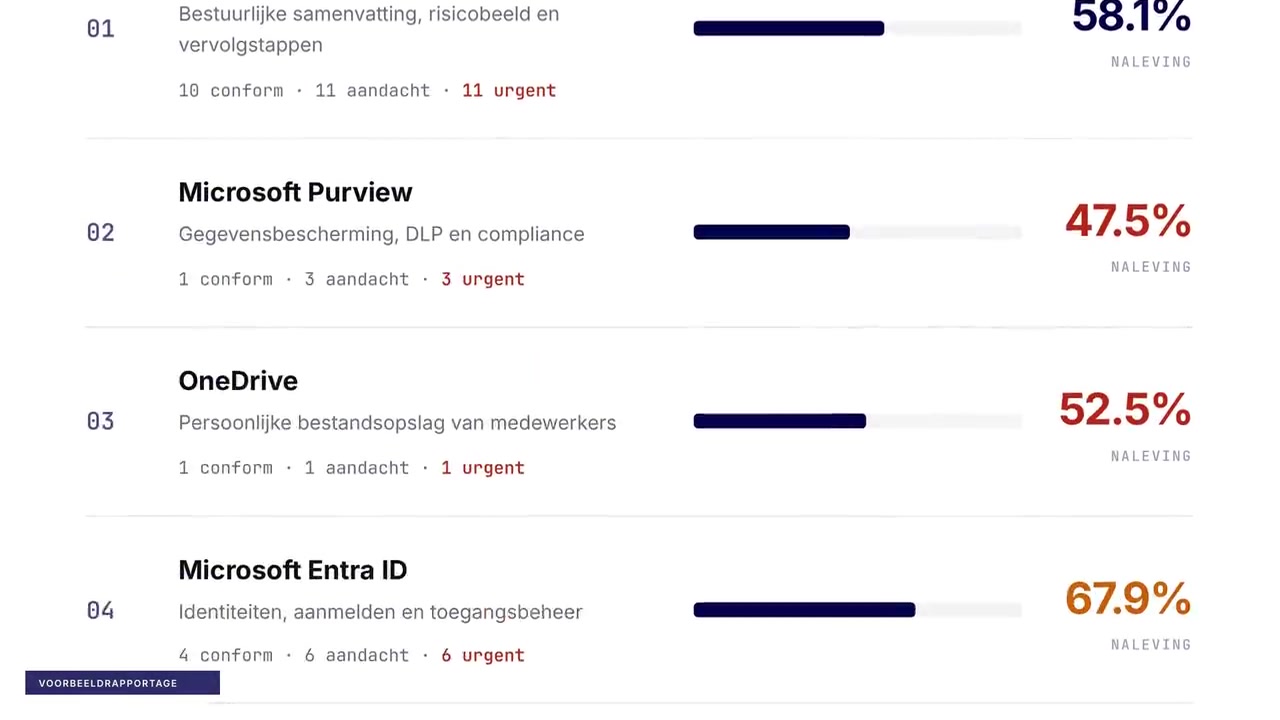
Voorbeeldrapportage. Fictieve organisatie, fictieve waarden, geen klantgegevens.
Samenvatting voor het bestuur
Twee pagina's: waar u staat, wat kritiek is en wat de wet van het bestuur verwacht. Zonder jargon, wel met de cijfers eronder.
Herstelplan per team
De bevindingen verdeeld over de teams die ze kunnen oplossen, op volgorde van risico. Elke taak verwijst naar de beheersmaatregel waar hij vandaan komt.
Bewijs per beheersmaatregel
Per instelling de gemeten waarde, de verwachte waarde en de datum van meting. Dat is wat een auditor uiteindelijk vraagt.
Het bewijs
Een cijfer overtuigt niemand. Het bewijs eronder wel.
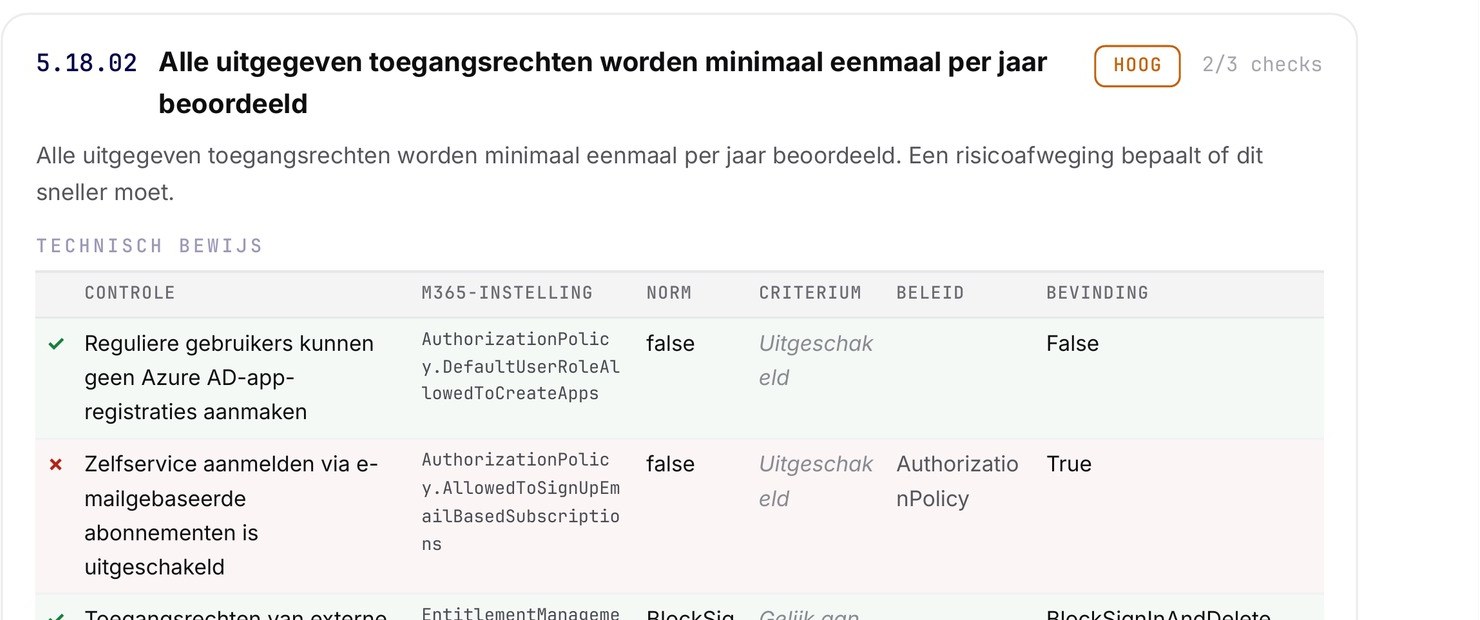
Achter elke beoordeling staat de meting zelf: welke instelling is uitgelezen, wat er stond, wat er hoort te staan en wanneer dat is vastgesteld.
- De gemeten waarde naast de verwachte waarde, per instelling
- De beheersmaatregel waar de eis vandaan komt
- Het gewicht van de bevinding in de score en het effect van herstel
- Het team dat erover gaat en de datum van de meting
Vijf vragen
Kunt u het aantonen?
Niet of het goed staat, maar of u het kunt laten zien op het moment dat iemand ernaar vraagt.
Zelftest naleving Microsoft 365Vijf vragen, geen gegevens, geen e-mailadres.
U weet welk normenkader voor uw organisatie geldt en welke beheersmaatregelen daarvan technisch toetsbaar zijn.
U kunt binnen een dag laten zien hoe een specifieke instelling in Entra ID vandaag staat en hoe die er vorige maand bij stond.
Als Microsoft een standaardinstelling wijzigt, hoort u dat vóór de ingangsdatum en weet u wat het voor uw naleving betekent.
Uw beheerteams werken met één lijst met openstaande bevindingen, op volgorde van risico.
Uw bestuur heeft in het laatste kwartaal een cijfer gezien dat op een meting rust, niet op een inschatting.
Voor wie
Wie ons inschakelt
Organisaties die hun inrichting moeten kunnen verantwoorden: aan een auditor, een toezichthouder of hun eigen bestuur.
ISO 27001-gecertificeerde organisaties
Een certificaat is pas zo sterk als het bewijs eronder. Wij leveren dat bewijs per beheersmaatregel uit bijlage A, elke maand opnieuw.
Financiële sector
Banken, verzekeraars en hun dienstverleners, die onder DORA moeten aantonen dat hun ICT-inrichting beheerst is.
Zorginstellingen
Organisaties die patiëntgegevens in Microsoft 365 verwerken en zich langs de NEN 7510 laten leggen.
Overheid en semi-overheid
Organisaties die aan de BIO2 worden getoetst en het technische deel daarvan hard moeten maken.
Onderwijsinstellingen
Instellingen die tegenover een auditor of toezichthouder laten zien hoe hun omgeving is ingericht.
Onder de Cyberbeveiligingswet
Organisaties waarvoor de zorgplicht geldt en bij wie het bestuur persoonlijk aanspreekbaar is op de technische kant.
De nulmeting
Een uur van uw tijd, een week van de onze
Wij meten uw eigen omgeving door en presenteren de uitkomst: waar u staat, wat er openstaat en wat herstel u zou opleveren. U ziet daarbij precies hoe de rapportage is opgebouwd. Het document zelf, met het bewijs per beheersmaatregel en het herstelplan, hoort bij de dienst.
Vrijblijvend. Uitsluitend leesrechten, geen wijzigingen in uw omgeving en een verwerkersovereenkomst voordat wij beginnen.
Wat wij van u vragen
- Een uur met degene die uw Microsoft 365-beheer kent
- Toestemming voor een registratie met uitsluitend leesrechten
- Een verwerkersovereenkomst, voordat er iets wordt uitgelezen
Verder niets. Wij lezen uit, wij rekenen door en u hoort van ons zodra de uitkomst klaar is om te bespreken.
Stap 1
Kennismaking
Een uur. Wij lopen uw omgeving en uw normenkader door en spreken af wat er precies wordt gemeten.
Stap 2
Meting
Binnen een week nadat de toegang is ingericht en de verwerkersovereenkomst is getekend. Wij lezen de instellingen uit en toetsen ze aan het kader. U merkt er niets van.
Stap 3
Bespreking
Wij lopen de uitkomst met u door, punt voor punt. Van ons uit zonder vervolgvoorstel, tenzij u erom vraagt.
De termijn van een week gaat in zodra de toegang is ingericht en de verwerkersovereenkomst is getekend.